
L'integrazione con un provider di identità (IdP) consente alle organizzazioni di analizzare solo utenti, gruppi o fonti di dati specifici all'interno del proprio ambiente, anziché eseguire una scansione indiscriminata di tutto. Questo approccio mirato migliora l'efficienza, riduce l'esposizione non necessaria di informazioni personali e garantisce il rispetto dei requisiti di privacy e conformità, concentrandosi solo sui dati realmente rilevanti.
Vantaggi dell'integrazione con IdP
- Scansione ottimizzata: Le organizzazioni possono escludere utenti o gruppi irrilevanti, risparmiando tempo e risorse, analizzando solo ciò che conta.
- Controllo granulare: AdminÈ possibile personalizzare le scansioni per concentrarsi su ruoli utente, reparti o livelli di accesso specifici. Questo offre un controllo preciso su ciò che viene scansionato, anziché scansionare l'intero ambiente.
- Dimostrazione di fattibilità più rapida: Questo rende le prove di concetto presso il cliente più rapide, più facili da gestire e più mirate alle aree che contano di più.
Tipi di IdP supportati
- ActiveDirectory 2012
- ActiveDirectory 2016
- ActiveDirectory 2019
- ActiveDirectory 2022
- Microsoft Azure
Nota:
- Per Implementazione del cloud, la creazione del tipo IDP è gestita tramite il Seqrite Centralized Security Management (CSM).
- Per Distribuzione on-premise , la creazione del tipo IDP deve essere eseguita dal Seqrite Data Privacy consolle.
Visualizzazione degli IdP
In questa pagina vengono visualizzate le seguenti informazioni sull'IdP configurato.
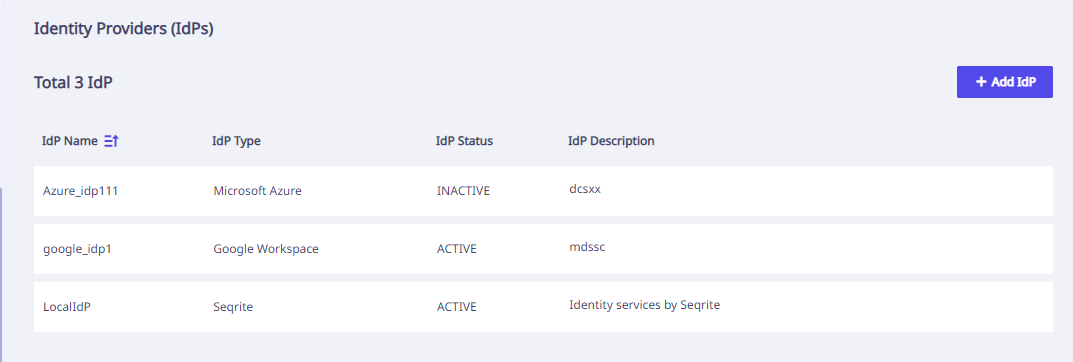
| Nome colonna | Description |
|---|---|
| Nome IdP | Nome dell'IdP |
| Tipo IdP | Tipo IdP |
| Stato IdP | Stato dell'IdP: attivo o inattivo |
| Idp Description | Description dell'IdP |
| Aggiungi IdP | Per aggiungere un nuovo IdP |
Azioni disponibili con IdP
- Edit: Modifica/aggiorna i dettagli dell'IdP selezionato
- Elimina: Rimuovi/Elimina l'IdP selezionato dall'elenco.
Integrazione IdP
L'integrazione dell'IdP prevede due fasi:
Aggiungere un IdP
Per aggiungere un nuovo IdP, seguire questi passaggi.
- Dal riquadro di navigazione a sinistra, vai a Integrazioni > Provider di identità (IdP).
- Clicchi Aggiungi IdP.
- entra Dettagli IdP cioè il nome dell'IdP e Description.
- Seleziona il tipo di IdP dal menu a tendina.
- In base al tipo di IdP selezionato, inserisci i seguenti dettagli per Active Directory Tipi di IdP:
- Inserisci i seguenti dettagli per Microsoft Azure Tipo di IdP:
- Clicchi Aggiungi.
- Clicchi Confermare procedere.
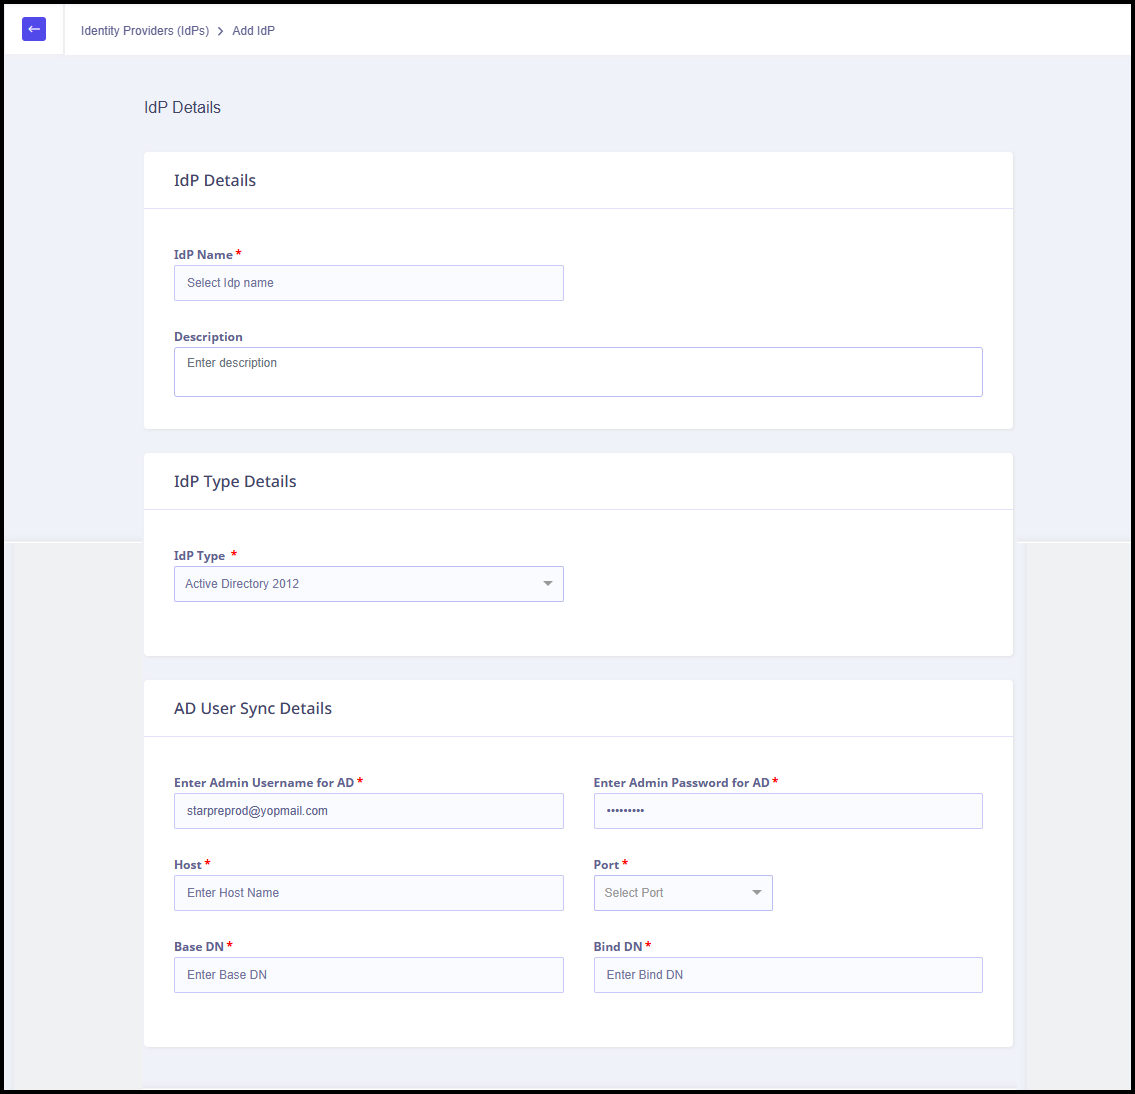
| campi | Description |
|---|---|
| entra Admin Nome utente per AD | Nome del Admin User. |
| entra Admin Password per AD | Admin Parola d'ordine. |
| ospite | Nome host. |
| Porto | Numero di porta. |
| DN di base | DN di base per l'IdP. |
| Lega DN | Associare il DN all'IdP. |
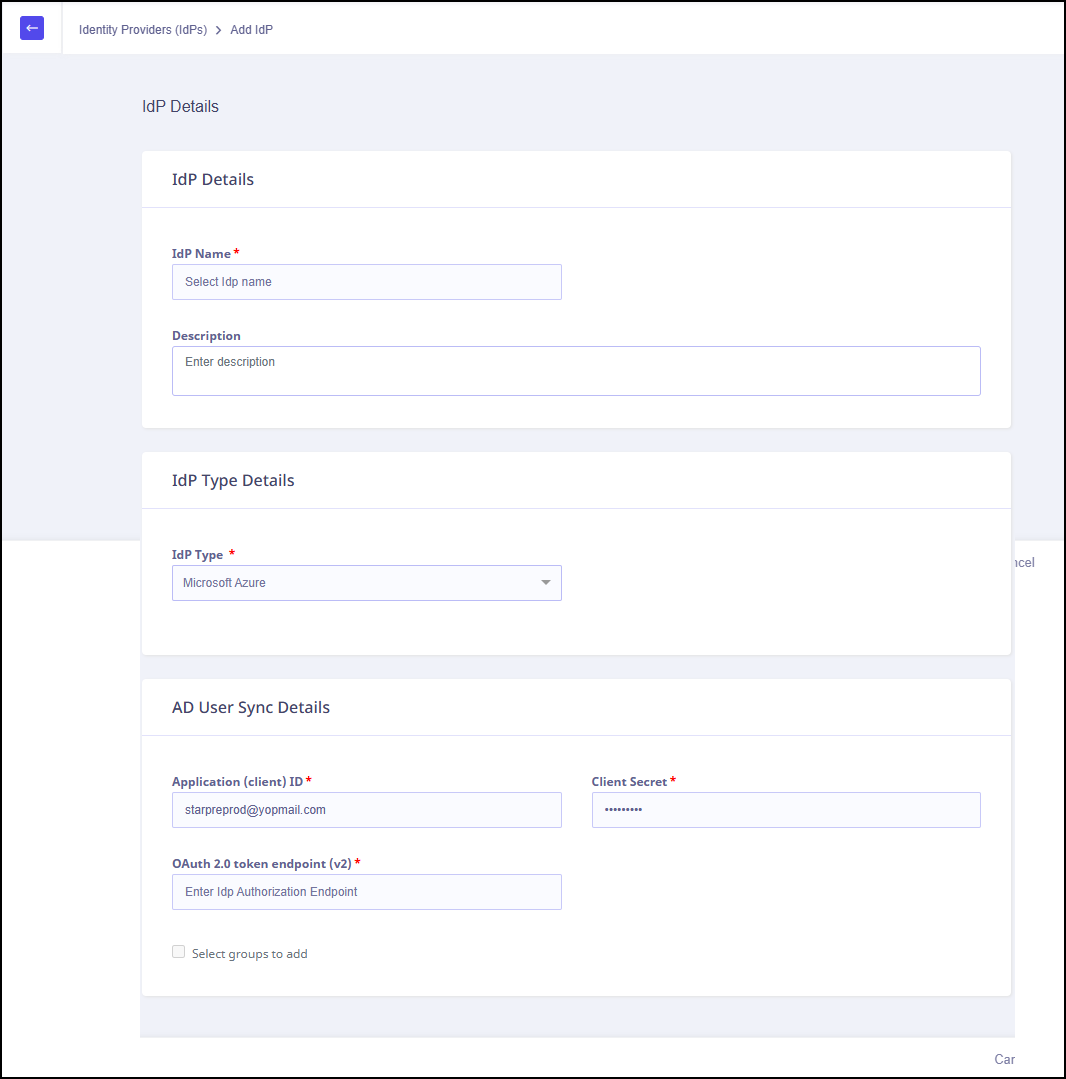
| campi | Description |
|---|---|
| ID dell'applicazione (client) | ID dell'applicazione (client) |
| Client Secret | Client Secret |
| Punto finale del token OAuth 2.0 (v2) | codice di autorizzazione |
Nota: l' ID applicazione (client) , il segreto client e l'endpoint del token OAuth 2.0 (v2) vengono generati durante la configurazione della registrazione dell'app in Microsoft Entra e sono necessari qui.
Viene visualizzato un messaggio di conferma: " L'aggiunta di un nuovo IdP disattiverà gli IdP precedentemente attivi e rimuoverà i dati di utenti e tag sincronizzati. I dati rimossi non potranno essere recuperati ."
Viene visualizzato un messaggio di conferma. È possibile verificare lo stato del nuovo IdP appena aggiunto visitando la pagina Provider di identità (IdP).
Nota: qualsiasi aggiunta, eliminazione o modifica di attributi in un account Microsoft richiederà fino a 4 ore per la sincronizzazione con il sistema di protezione dei dati.
Creazione di un tag
Per saperne di più, consultare i tag IDP .
Prerequisito per Microsoft Azure IdP
Il prerequisito per configurare Azure IdP è la creazione di una registrazione dell'app. Per ulteriori informazioni, consultare Prerequisiti per Microsoft Azure IdP.