
Il flusso di lavoro di analisi aiuta l'IR a indagare sugli eventi sospetti che hanno generato gli avvisi. Il flusso di lavoro di analisi visualizza i processi che hanno attivato l'avviso in base alla regola corrispondente. Il primo file che ha avviato la sequenza di eventi di sicurezza e i processi successivi vengono visualizzati in un flusso simile ad un albero comprimibile. Partendo dal primo processo/file, cliccando su un evento vengono visualizzati gli ulteriori eventi che si sono verificati e i dettagli corrispondenti. È possibile esplorare il flusso di processo fino all'ultimo evento verificatosi.
Gli screenshot seguenti mostrano, passo dopo passo, come un IR avvia l'analisi di un avviso.
- Per prima cosa l'IR apre il flusso di lavoro di analisi per un avviso sulla dashboard. Per ottenere ulteriori dettagli sull'avviso scelto, fai clic su Visualizza dettagli.
- IR fa quindi clic sull'icona del nome host visualizzata sullo schermo.
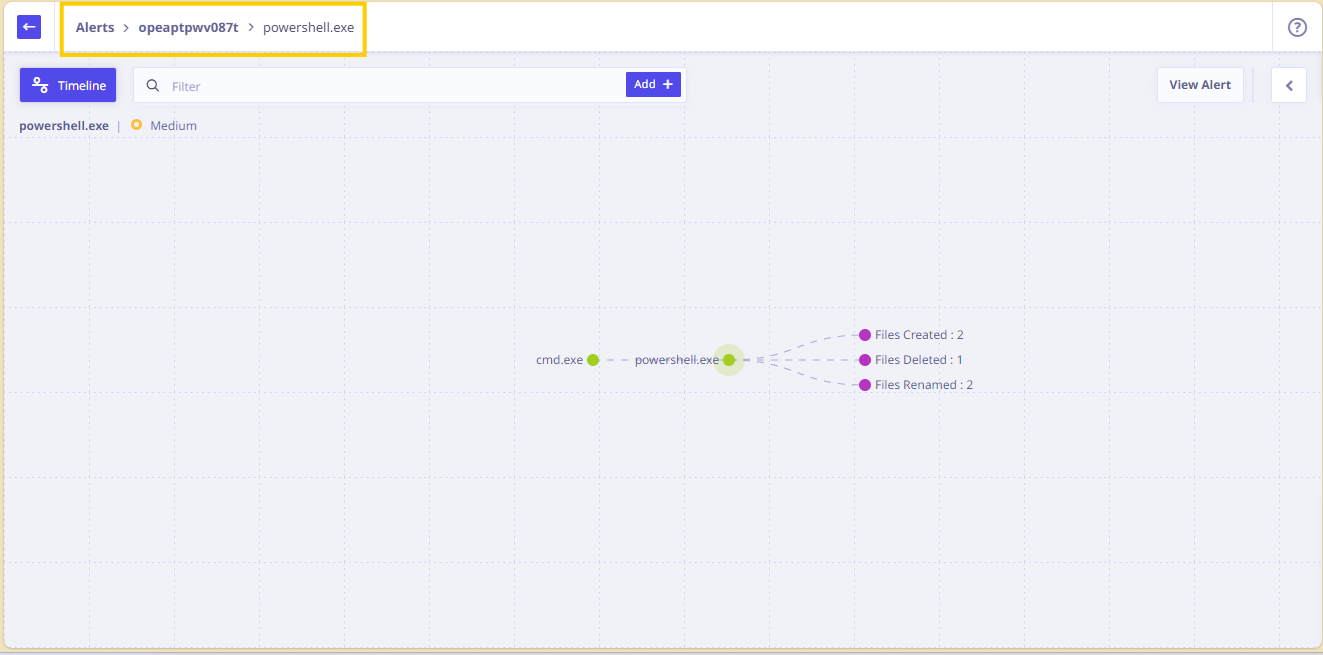
- Il nome del file powershell.exe viene visualizzato sullo schermo che ulteriormente led all'esecuzione di alcuni moduli.
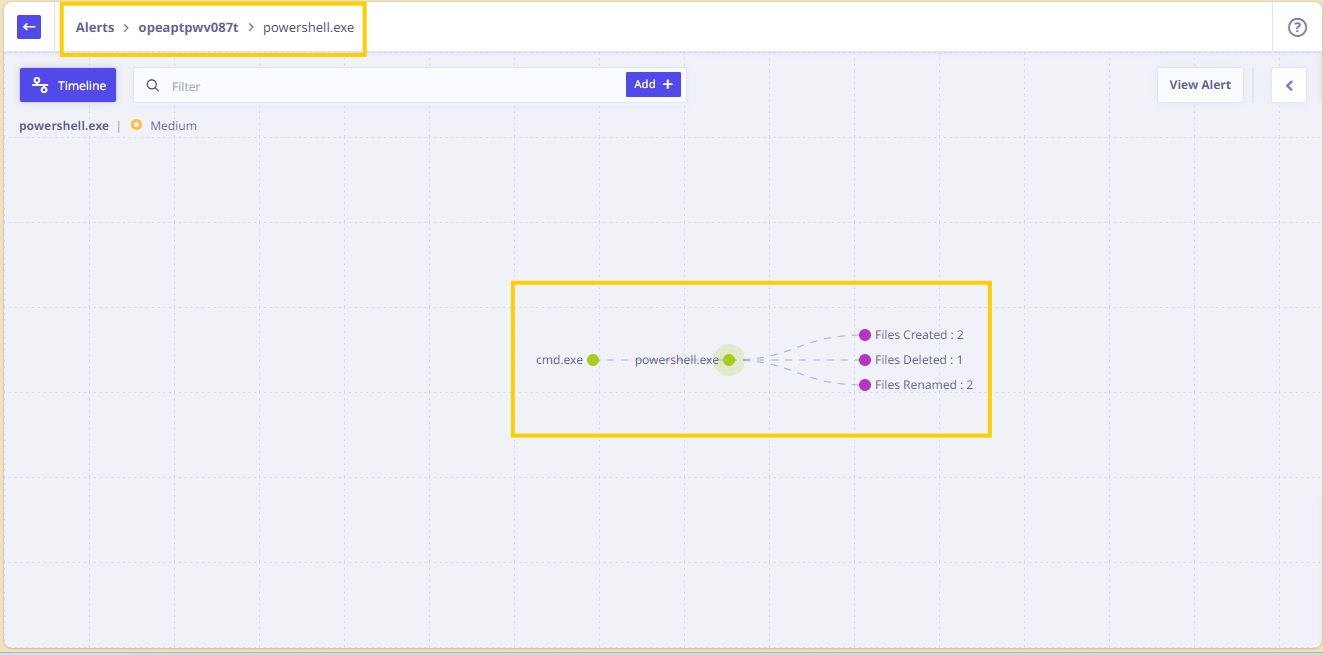
- Per indagare ulteriormente, l'IR fa clic su powershell.exe icona.
Sullo schermo viene visualizzato quanto segue:
— Conteggio dei moduli caricati dal powershell.exe programmi host eseguibili e sfruttabili.
- Il basic informazioni per i dettagli del processo di powershell.exe, vengono visualizzati l'ora di esecuzione, l'ora di inizio, l'ora di fine, il percorso, il conteggio MD5, il conteggio SHA, la riga di comando e il tipo di unità.
– Le informazioni binarie e i dettagli dell'endpoint, come nome utente, nome host e sistema operativo sull'host, vengono visualizzati nel riquadro di destra.
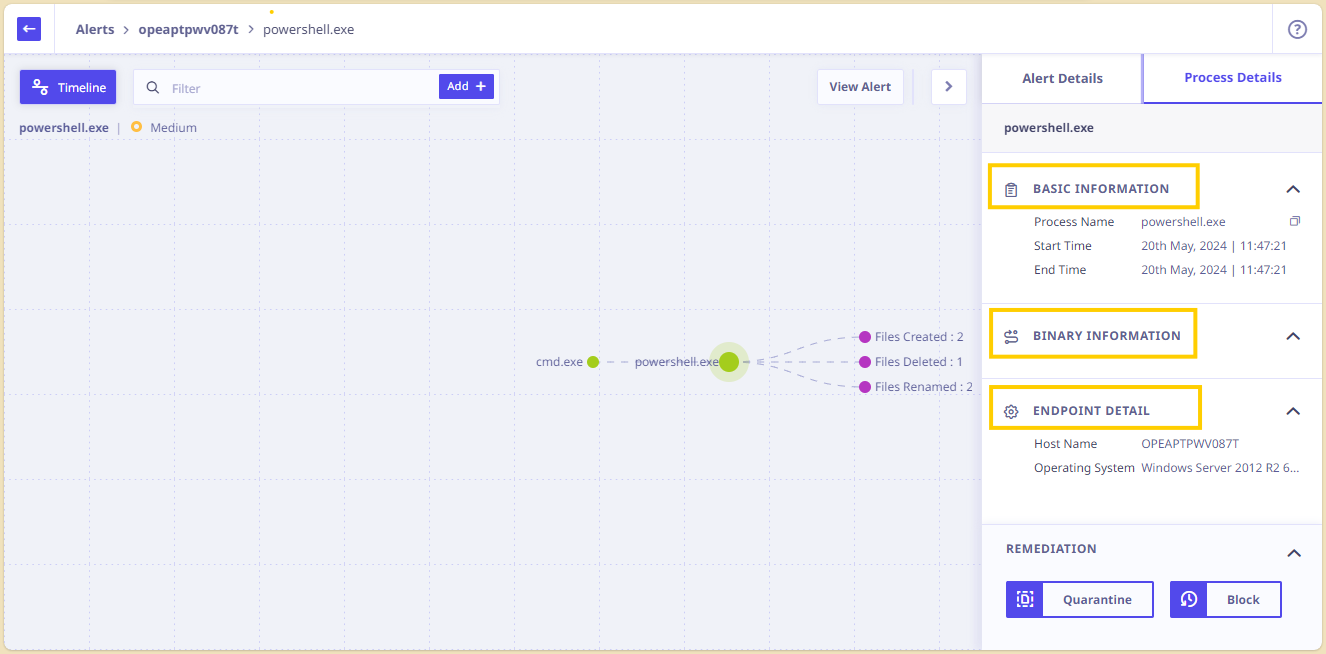
— Nel riquadro di destra vengono visualizzati i dettagli del nome del file e della marca temporale caricati.
— La schermata mostra anche che il file powershell.exe è stato caricato sul programma host sfruttabile nella memoria.
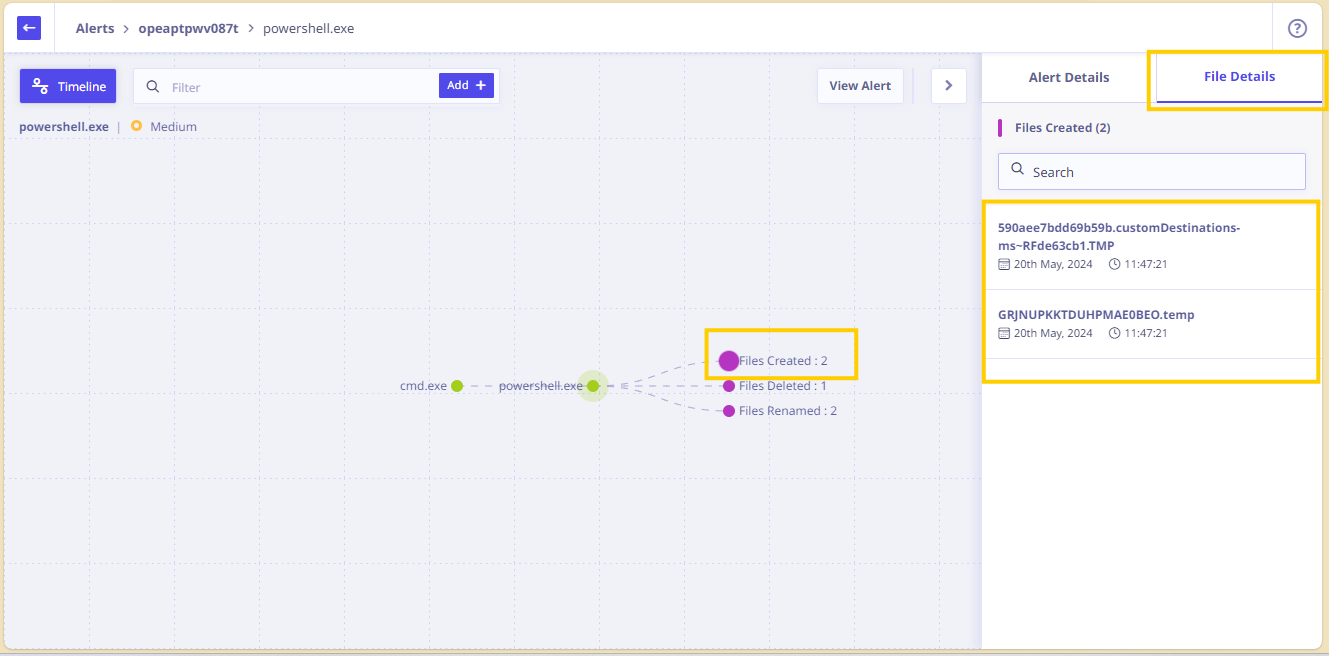
Questa analisi può essere seguita ulteriormente, fino all'ultima azione avviata dal processo allertato.