
Lo scopo di questo documento è fornire istruzioni su come configurare e gestire Google Workspace per abilitare l'integrazione SAML.
- Aggiungere un dominio a Google Workspace
- Aggiungere l'applicazione SaaS a Seqrite ZTN
- Configurazione della federazione di dominio per Google Workspace
- Rimozione di un'assegnazione dall'SSO profile elenco delle assegnazioni
- Accesso Single Sign-On (SSO) selettivo solo per utenti specifici
1. Aggiungere un dominio a Google Workspace
Per aggiungere il dominio in Google Workspace, fare riferimento al seguente documento.
Aggiungi un dominio alias utente o un dominio secondario – Google Workspace Admin Aiuto
2. Aggiunta dell'applicazione SaaS a Seqrite ZTN
Per aggiungere l'applicazione SaaS, seguire questi passaggi:
- Accedere Seqrite ZTN admin console.
- Passare alla Applicazioni .
- Passare alla Applicazioni SaaS scheda e fare clic.
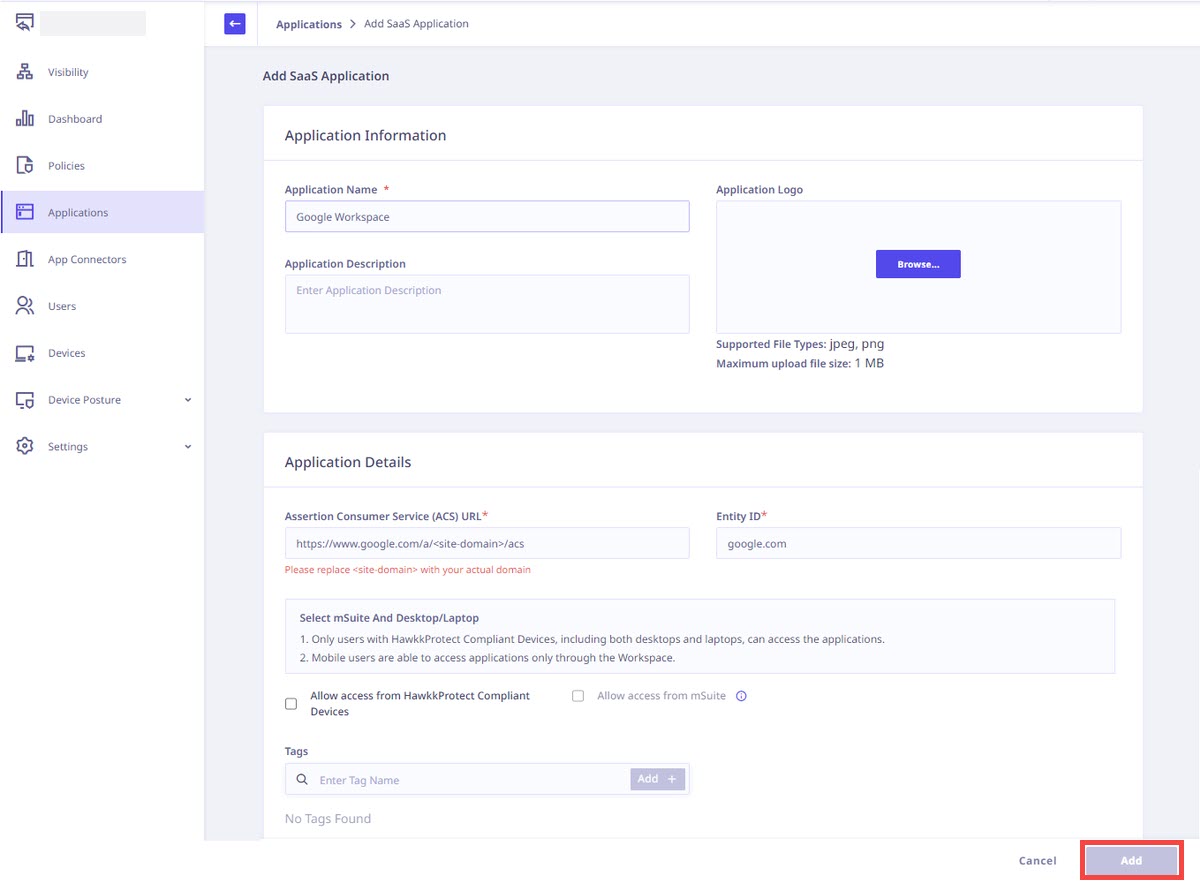
- Per aggiungere Google Workspace applicazione clicca Sfoglia il catalogo delle applicazioni SaaS.
- Clicchi Aggiungi + di Google Workspace scheda di domanda.
- Inserisci il nome dell'applicazione. Fornisci l'applicazione Description e il logo, se presente.
- Selezionare le seguenti caselle di controllo, a seconda dei casi, per controllare l'accesso da laptop, desktop o dispositivi mobili gestiti.
- Consenti l'accesso da utenti registrati Seqrite Dispositivi conformi allo standard ZTNA:
Solo gli utenti registrati Seqrite Dispositivi compatibili con ZTNA (su cui è installato l'agente Sqrite ZTNA)led e attivi), compresi computer desktop e portatili, possono accedere alle applicazioni. - Consenti l'accesso da Seqrite Workspace:
Gli utenti mobili possono accedere alle applicazioni solo tramite WorkspacePer saperne di più sull'accesso alle applicazioni SaaS tramite Seqrite Workspace, Vedere Seqrite EMM Documentazione.
Nota: iOS non è supportato, gli utenti iOS possono accedere alle applicazioni esterne Workspace anche.
- Consenti l'accesso da utenti registrati Seqrite Dispositivi conformi allo standard ZTNA:
- Clicchi Aggiungi per aggiungere l'applicazione.
- Utilizzando Google Workspace come il fornitore di identità impedisce la sua utilizzo come Applicazione SaaS.
- In caso di certificato SSL personalizzato, aggiungere Record CNAME del sito DNS and shpsso.tuodominio.com nel tuo dominio DNS Records.
Nota ☛
3. Configurazione della federazione di domini per Google Workspace
Per configurare la federazione di dominio per Google Workspace, Segui questi passi:
-
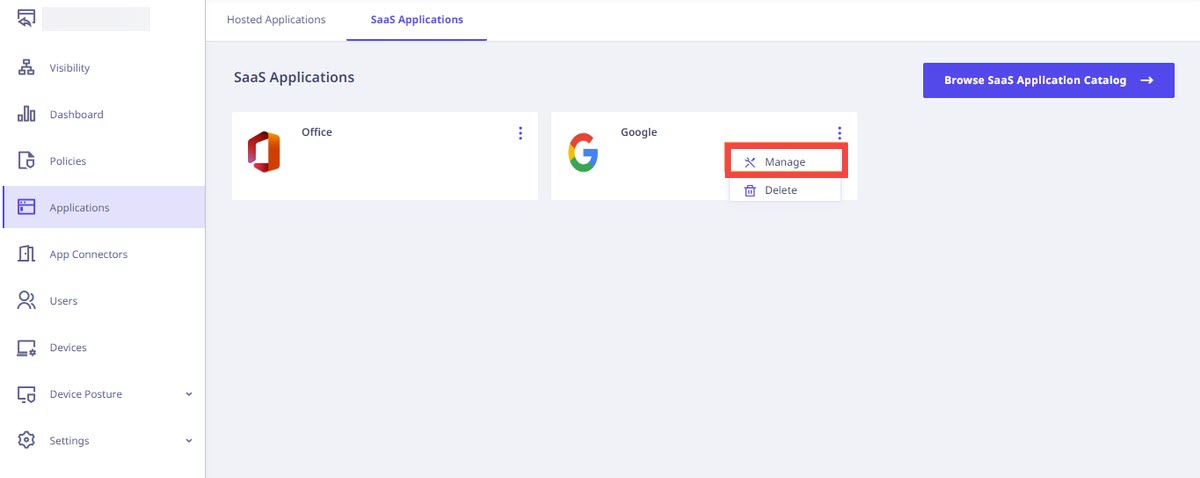
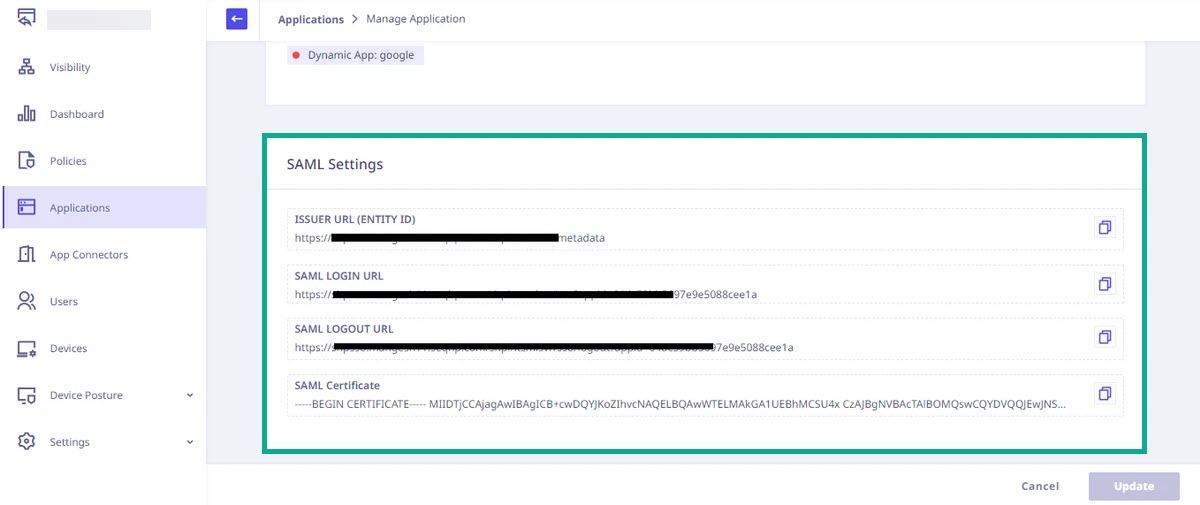
Dopo aver aggiunto l'applicazione, fare clic su gestire opzione dal menu a comparsa per controllare le impostazioni SAML.
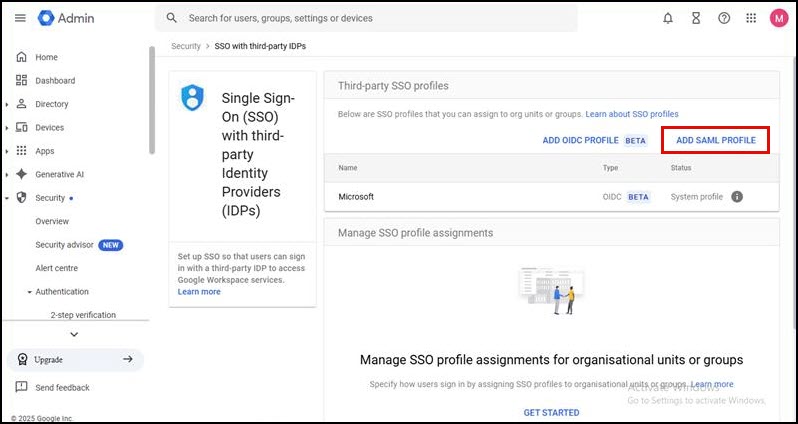
- Accedi a Google Admin Console e vai a Sicurezza → Autenticazione → SSO con IdP di terze parti.
- Clicchi AGGIUNGI SAML PROFILE.
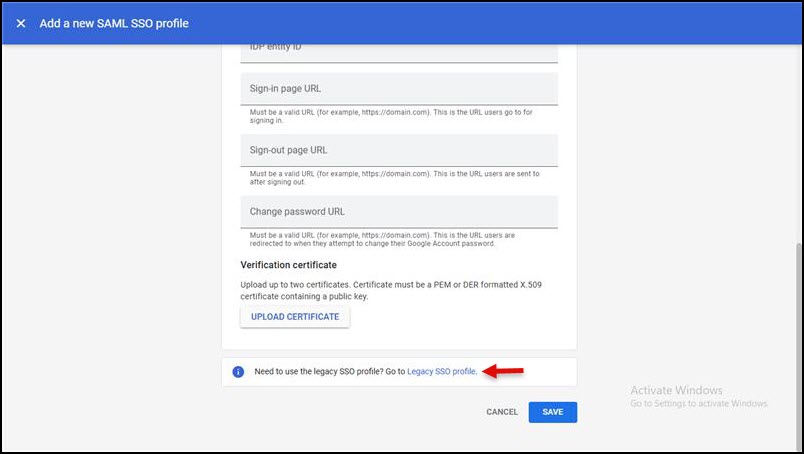
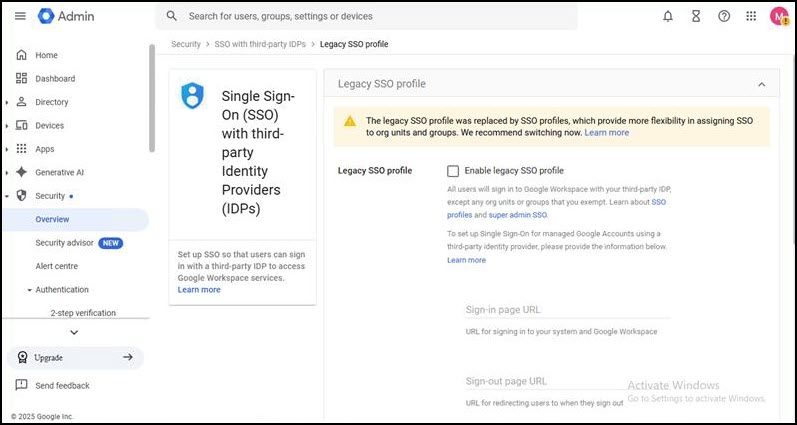
- Clicchi SSO legacy Profile e fare clic su Salva.
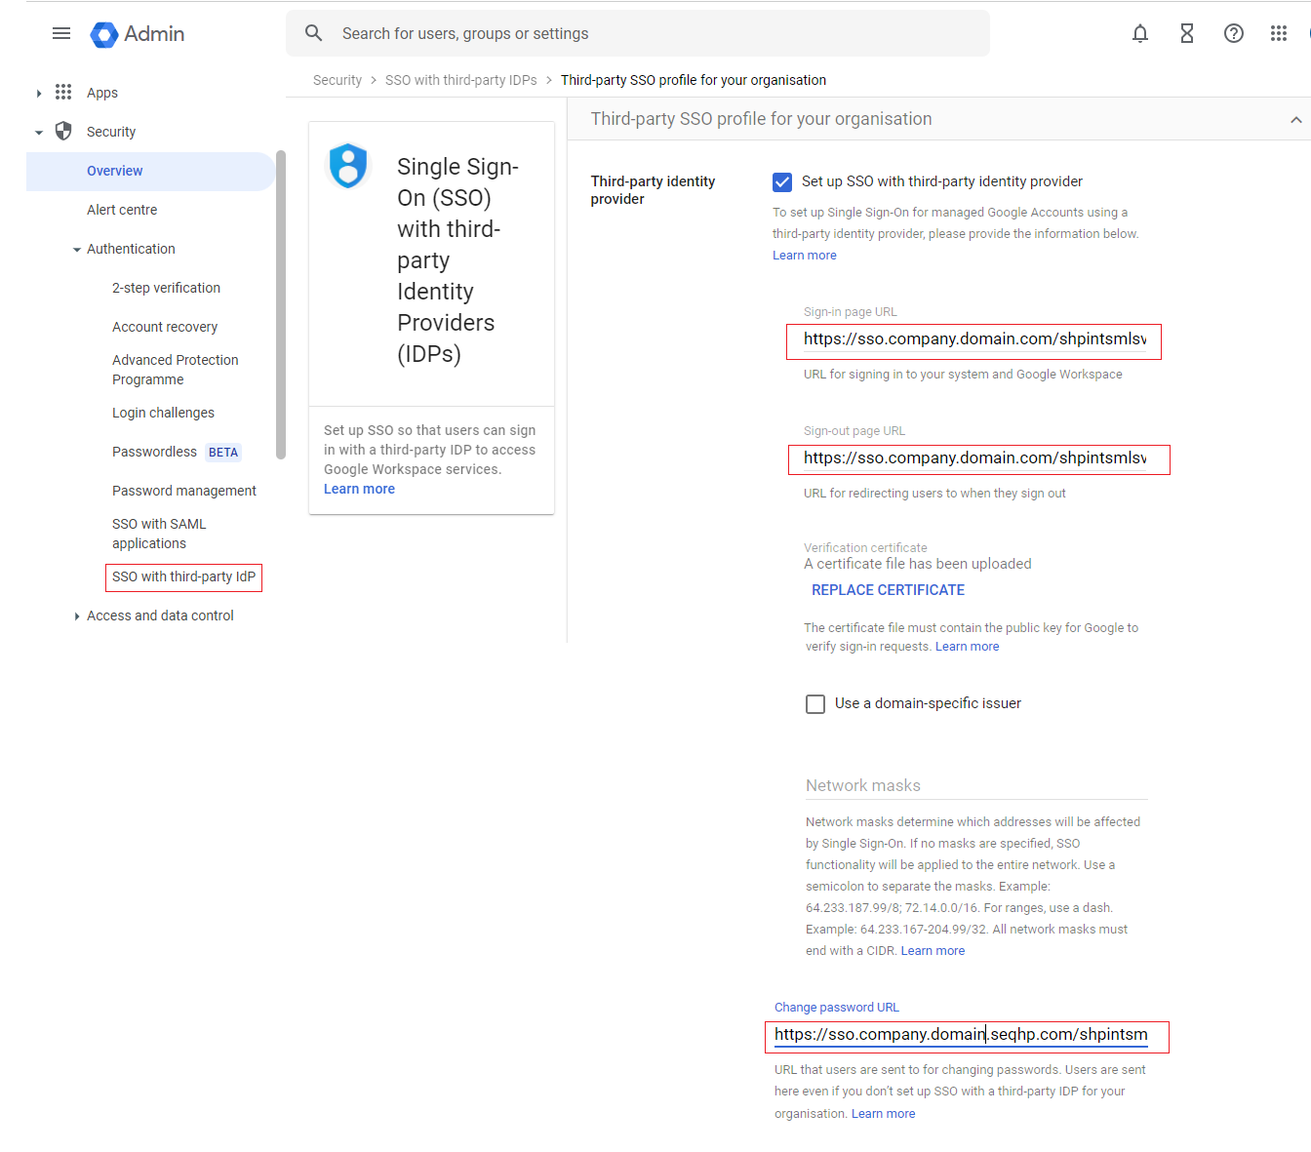
- Nel Seqrite ZTN Admin Console, copia il URL di accesso and URL di disconnessione dalle impostazioni SAML e incolla loro nel Google Admin consolle.
- Copia il certificato da Seqrite ZTN Admin Console e caricalo su Google Admin Console.
- Clicchi Salva.
Migliori SSO legacy profile viene visualizzata la pagina.
4. Accesso Single Sign-On (SSO) selettivo solo per utenti specifici
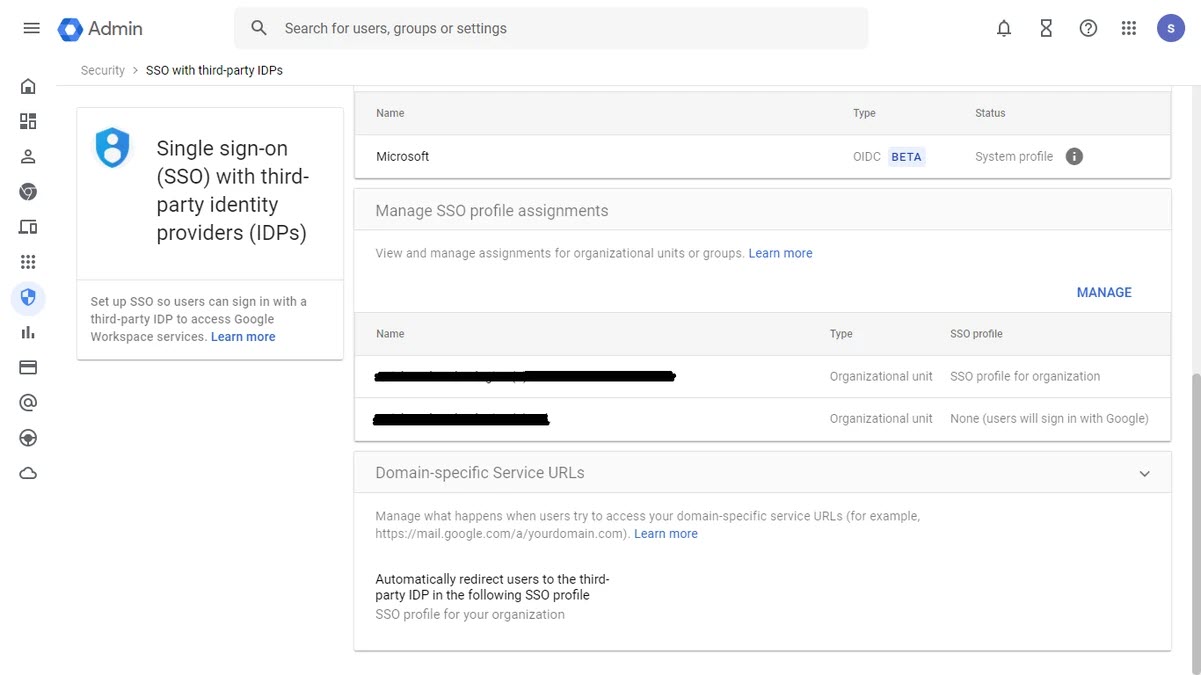
Per implementare l'accesso Single Sign-On (SSO) selettivo esclusivamente per gli utenti designati, accedi al tuo account Google Workspace Admin Pagina e configurazione SSO profile assegnazioni seguendo i seguenti passaggi:
- Log nel tuo Google Workspace Admin Pagina.
- Vai su Sicurezza > Autenticazione > SSO con IDP di terze parti.
- Clicchi gestire per SSO Profile Assegnazioni.
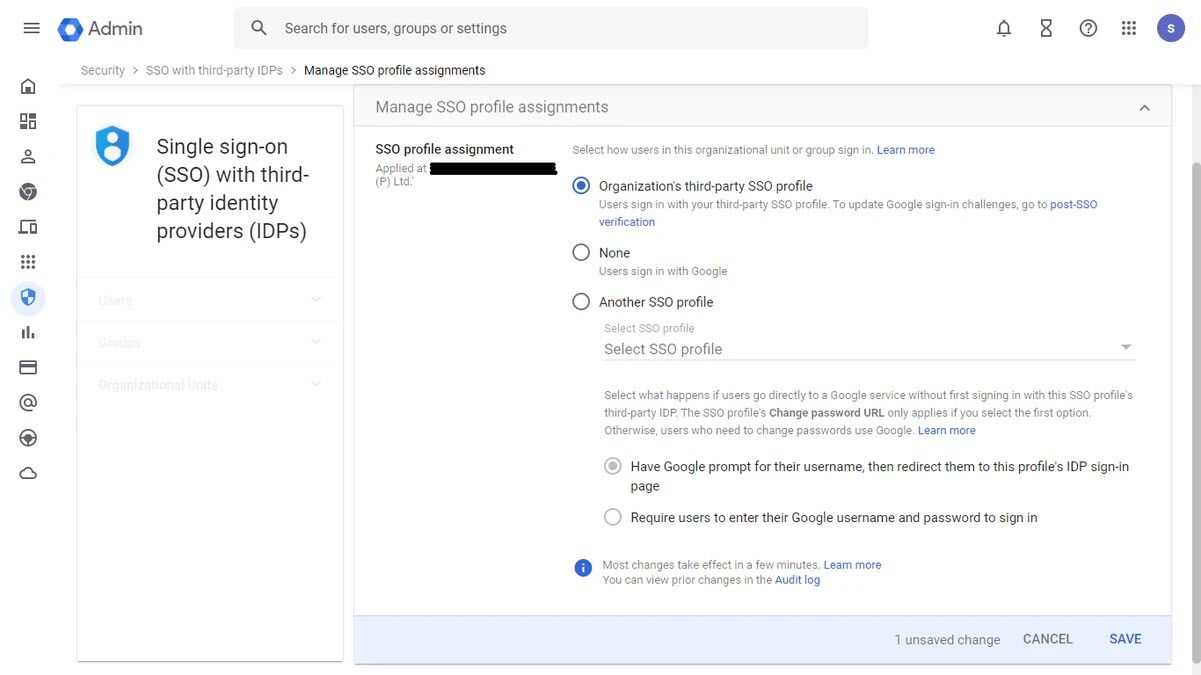
- Sul lato sinistro, seleziona l'unità organizzativa o il gruppo a cui desideri assegnare l'SSO profile a.
- Scegli l'SSO desiderato profile assegnazione per l'UO o il gruppo selezionato.
- Per escludere l'OU o il gruppo da SSO, selezionare NonaCiò significa che gli utenti dell'OU o del gruppo accederanno direttamente tramite Google.
- Per assegnare un altro Identity Provider (IdP) all'OU o al gruppo, seleziona "Un altro SSO" profile, quindi seleziona l'SSO desiderato profile dall'elenco a discesa.
- Clicchi Salva applicare le modifiche.
- Dopo aver chiuso il Gestisci SSO Profile Assegnazioni scheda, vedrai le assegnazioni aggiornate per le OU e i gruppi nella Gestisci SSO Profile Assegnazioni .
5. Rimozione di un'assegnazione dall'SSO Profile Elenco dei compiti
Per rimuovere un'assegnazione dall'SSO profile elenco delle assegnazioni segui questi passaggi:
- Fare clic sul nome del gruppo o dell'unità organizzativa per aprirne la relativa profile impostazioni di assegnazione.
- Sostituisci l'impostazione di assegnazione esistente con l'impostazione dell'unità organizzativa padre:
- Per le assegnazioni delle unità organizzative, fare clic su Ereditare.
- Per le assegnazioni di gruppo, fare clic su unset.
- Per le assegnazioni root-OU, impostare l'assegnazione su Nona (o SSO di terze parti dell'organizzazione profile) se si desidera utilizzare l'SSO di terze parti profile per la tua organizzazione.