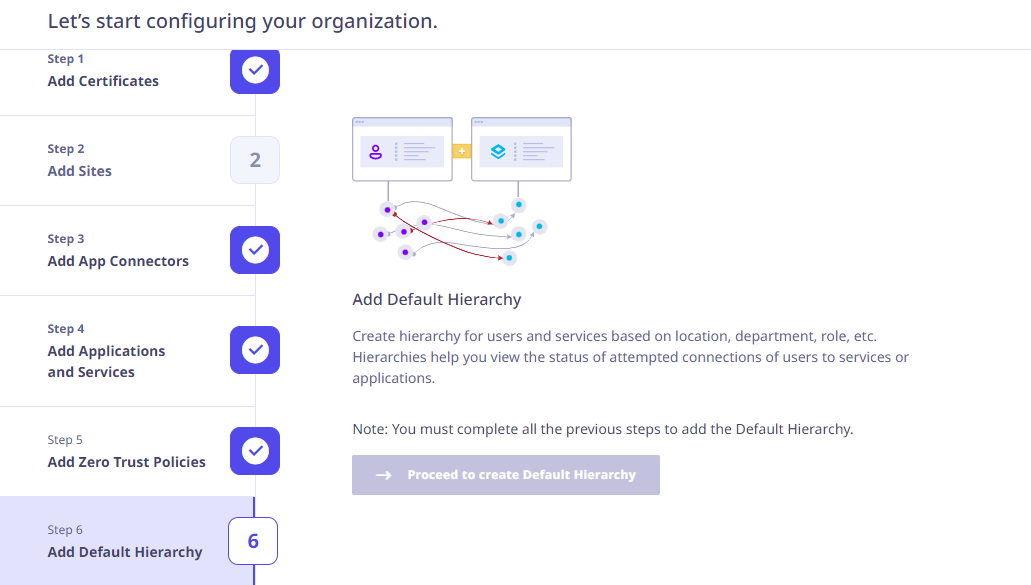

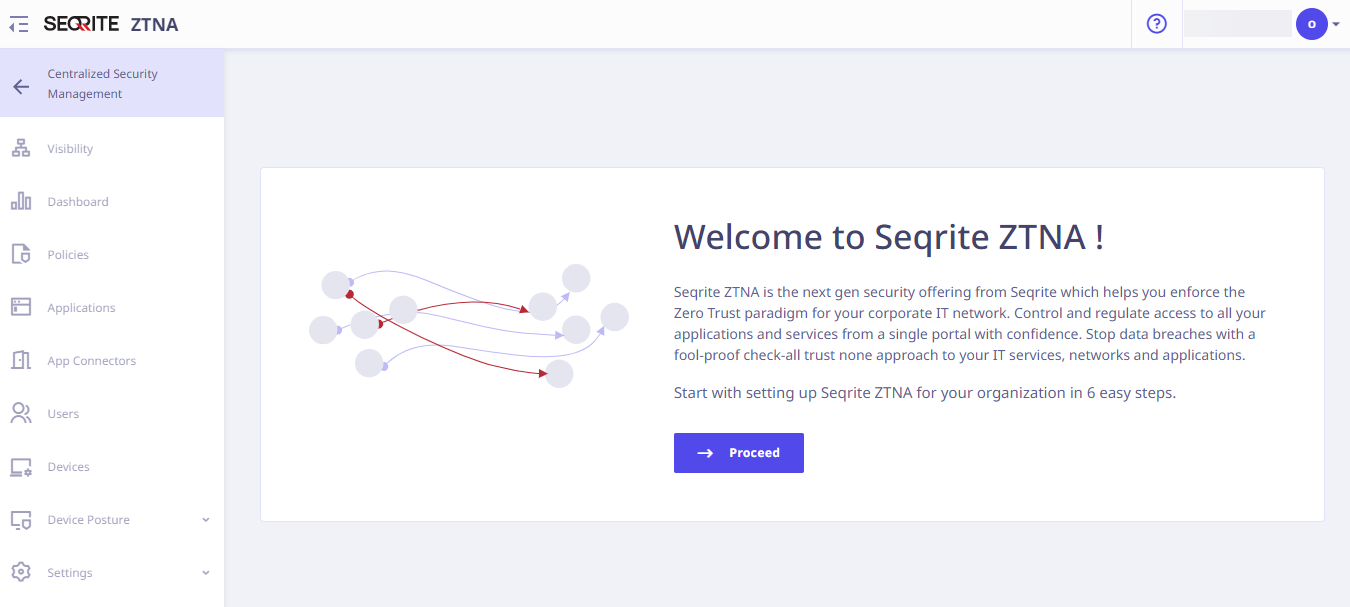
Quando si accede per la prima volta, viene visualizzata una procedura guidata per aiutare l'utente a configurare la configurazione dell'organizzazione in Seqrite ZTNA. L'onboarding completo di Utenti, Applicazioni e Servizi può essere effettuato nei seguenti 6 passaggi.
- Aggiungi certificati
- Aggiungi siti
- Aggiungi connettori app
- Aggiungi applicazioni e servizi
- Aggiungere politiche Zero Trust
- Aggiungi gerarchia predefinita
Fare clic su Procedi per avviare l'onboarding.
Aggiunta di certificati
In questo passaggio, aggiungi un certificato di sicurezza valido per la tua organizzazione in modo che le connessioni tra Seqrite ZTNA e i server applicativi sono sicuri e autenticati.
Seleziona il tipo di certificato come richiesto. A seconda della tua selezione, segui questi passaggi.
Nota: Per integrare il tipo IdP ADFS con Seqrite ZTNA, è possibile utilizzare solo un certificato personalizzato.
Aggiungere un certificato personalizzato
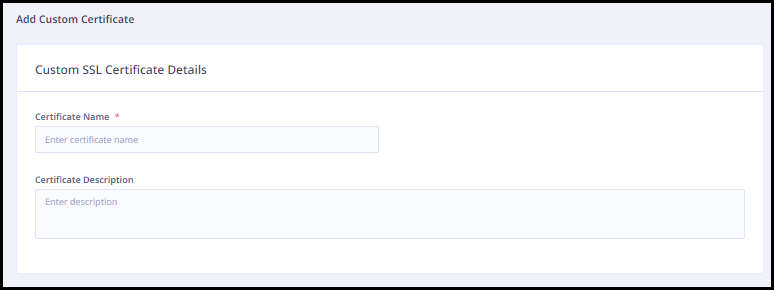
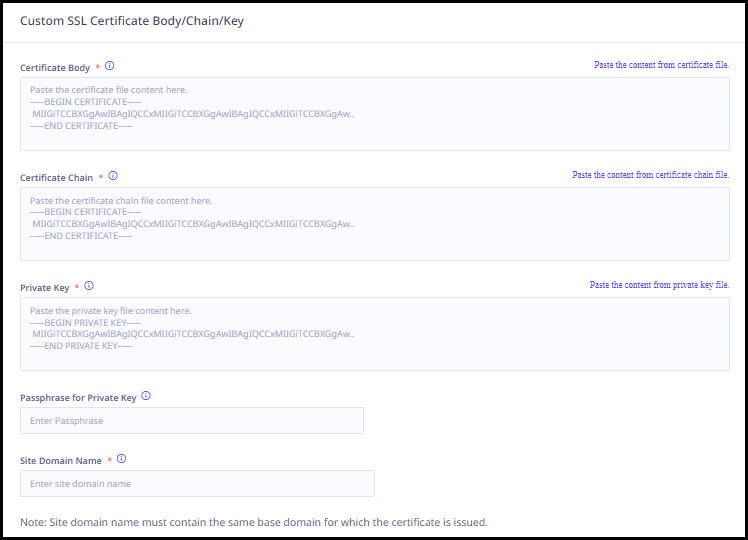
Inserisci i seguenti dettagli del certificato.
- Immettere il nome del certificato.
- Inserisci il certificato description.
- Incollare il contenuto del file del corpo del certificato.
- Carica il file della catena di certificati. Il file della catena di certificati viene utilizzato se ci sono più voci in un file di certificato.
- Incolla il contenuto del file della chiave privata.
- Inserisci il nome di dominio del sito.
- Inserisci la passphrase. Una passphrase è richiesta per un file di chiave privata crittografato.
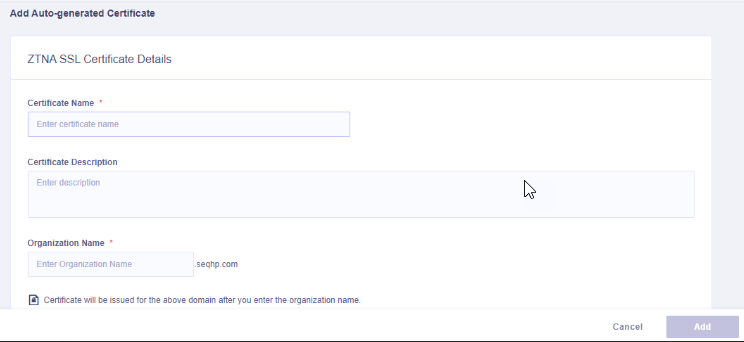
Aggiunta di un certificato generato automaticamente
Inserisci i seguenti dettagli del certificato.
- Immettere il nome del certificato.
- Inserisci il certificato description.
- Inserisci il nome dell'organizzazione.
- Inserisci il nome di dominio del sito.
Una volta completata questa operazione, fai clic su Aggiungi certificato . Verrà visualizzata la pagina Certificati .
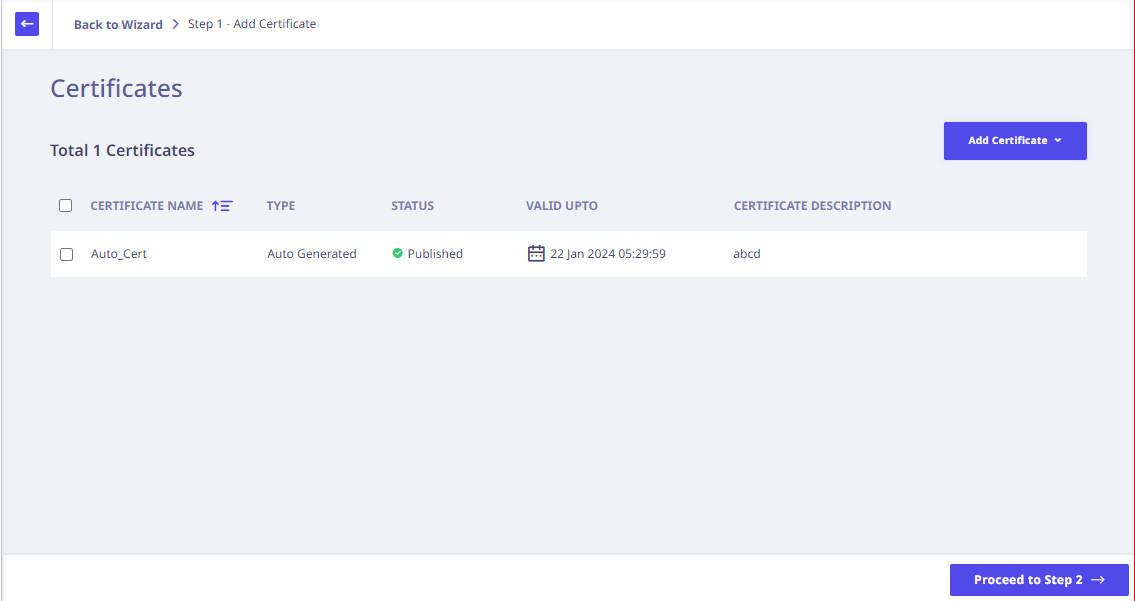
Fai clic su Procedi al passaggio 2. Viene visualizzata la finestra di dialogo Aggiungi sito .
Aggiunta di siti
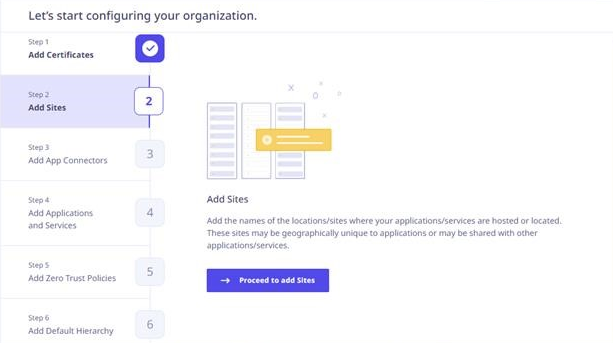
Clicchi Procedi ad aggiungere sitiViene visualizzata la finestra di dialogo Aggiungi sito.
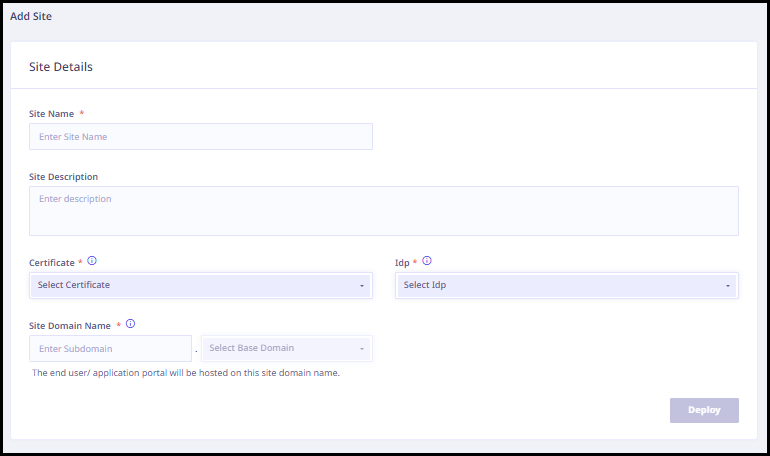
- Inserisci i seguenti dettagli del sito.
- Inserisci il nome del sito.
- Entra nel sito description, se presente.
- Selezionare il certificato appropriato dal menu a discesa.
- Selezionare l'IdP appropriato dal menu a discesa.
- Inserisci il sottodominio nella casella di testo Nome dominio sito e seleziona il dominio base dal menu a discesa.
- Fare clic su Distribuisci.
-
La finestra pop-up dei registri live di distribuzione del sito si presenta come segue.
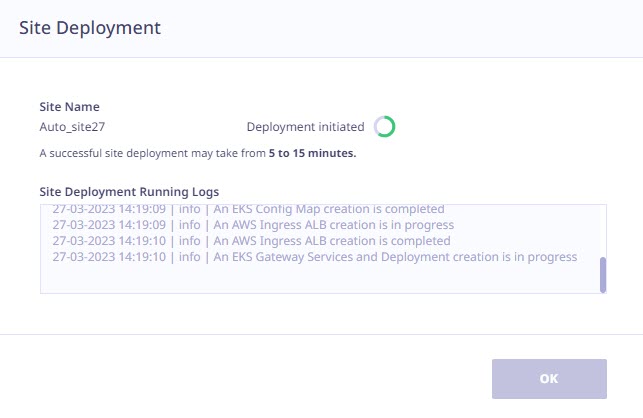
In questa schermata il Administrator conosce l'avanzamento dell'implementazione del sito attraverso i registri live.
Nota: la corretta implementazione del sito potrebbe richiedere dai 5 ai 15 minuti.
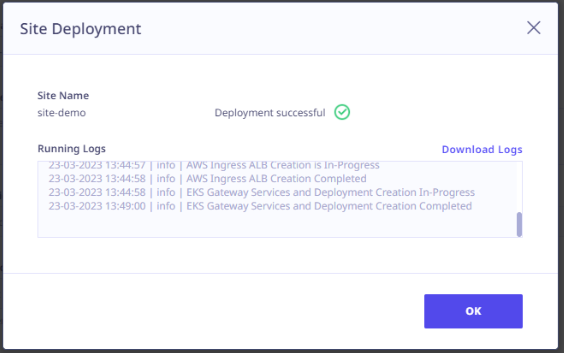
Il 'Scarica registri' opzione diventa disponibile dopo una distribuzione del sito riuscita, consentendo l' administrator per scaricare i log da quella posizione. In caso di erroreled distribuzione del sito, viene visualizzata anche l'opzione "Scarica registri", che consente di administrator per scaricare i registri e condividerli con il supporto tecnico per ulteriori analisi.
- Inserisci il sottodominio nella casella di testo Site Domain Name e seleziona il dominio di base dal menu a discesa. Fai clic su Deploy. Se la verifica ha esito positivo, il DNS La finestra di dialogo del modulo di aggiunta è abilitataled.
- Nel DNS sezione aggiuntiva, procedere come segue.
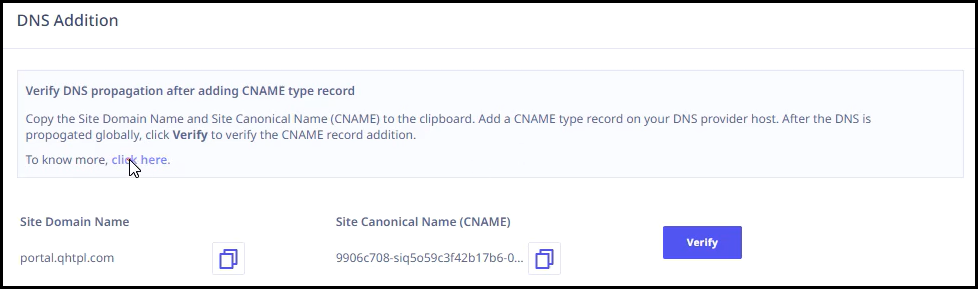
- Copia il nome di dominio del sito e il nome canonico del sito (CNAME).
- Aggiungi un record di tipo CNAME nel tuo DNS fornitore host.
- Dopo il DNS si propaga a livello globale, clicca Verifica.
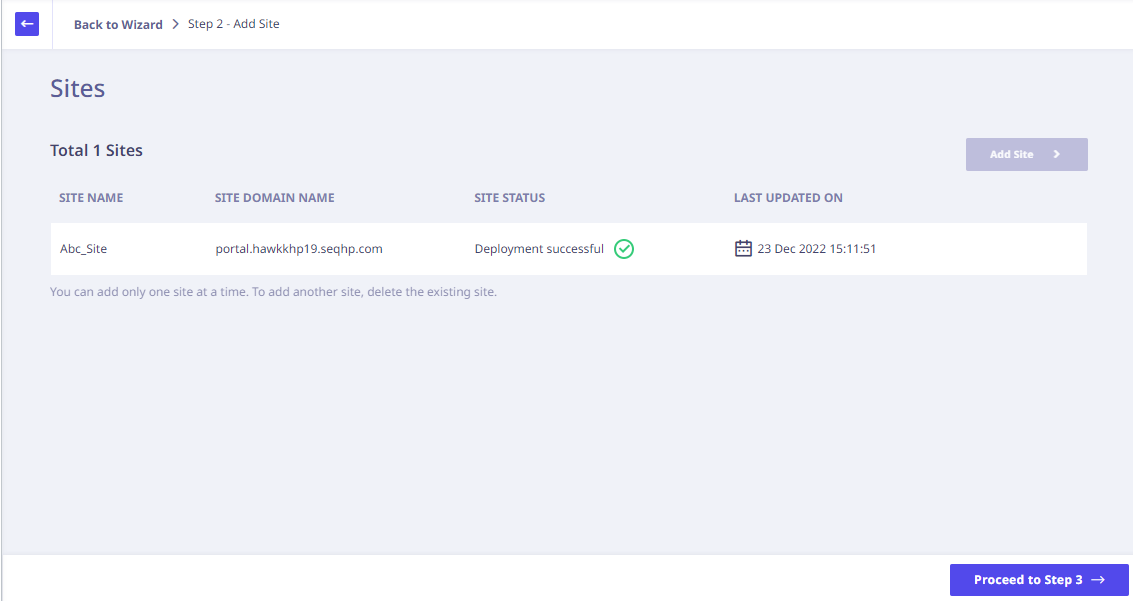
- Fatto ciò, fare clic su Finitura. Siti viene visualizzata la pagina.
- Clicchi Procedi al passaggio 3 per aggiungere gli App Connector.
Una volta che la verifica ha esito positivo, il DNS La finestra di dialogo del modulo di aggiunta è abilitataled.
Nota: Migliori DNS l'aggiunta è richiesta solo in caso di certificato personalizzato e non in caso di certificato generato automaticamente.
Aggiunta di connettori app
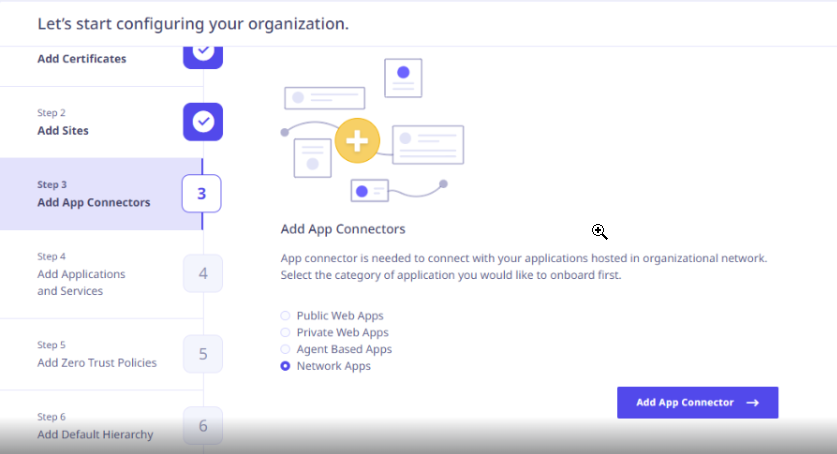
Se desideri configurare il connettore dell'app in un secondo momento, puoi selezionare Web pubblico Apps e fare clic su Salta il passaggio 3.
Fai clic su Aggiungi connettori app . Viene visualizzata la pagina di distribuzione Aggiungi connettore app.
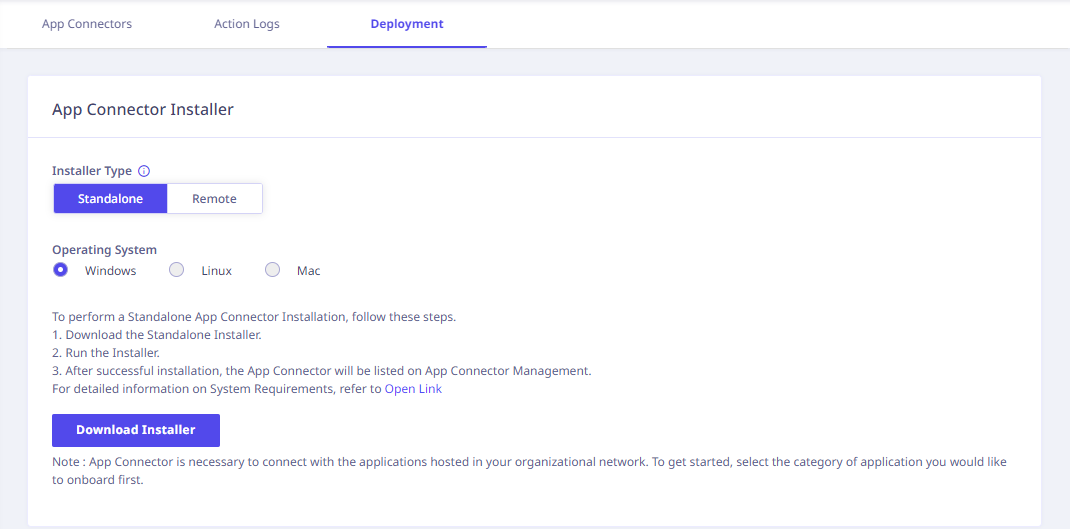
Per aggiungere App Connectors, fare riferimento ai dettagli menzionati Qui.Dopo la distribuzione, la pagina Connettori app visualizza l'elenco dei connettori app.
Clicchi Procedere al passaggio NaN per iniziare ad aggiungere applicazioni e servizi.
Aggiunta di applicazioni e servizi
Qui, l'inquilino administrator è necessario aggiungere le applicazioni e i servizi a cui si desidera applicare il paradigma Zero Trust.
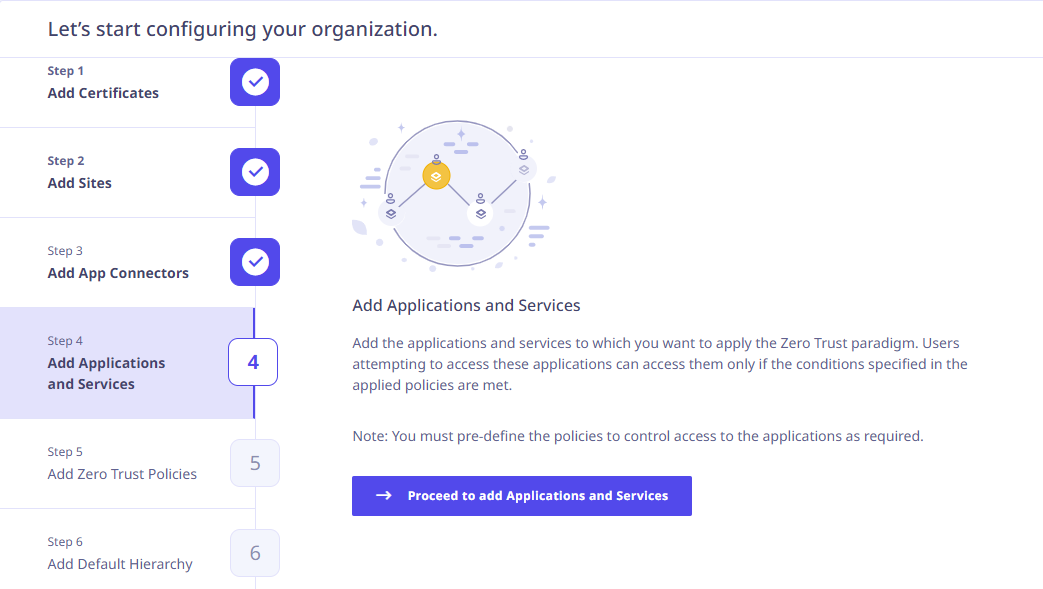
Fai clic su Procedi per aggiungere applicazioni e servizi . Viene visualizzata la finestra di dialogo Aggiungi applicazione .
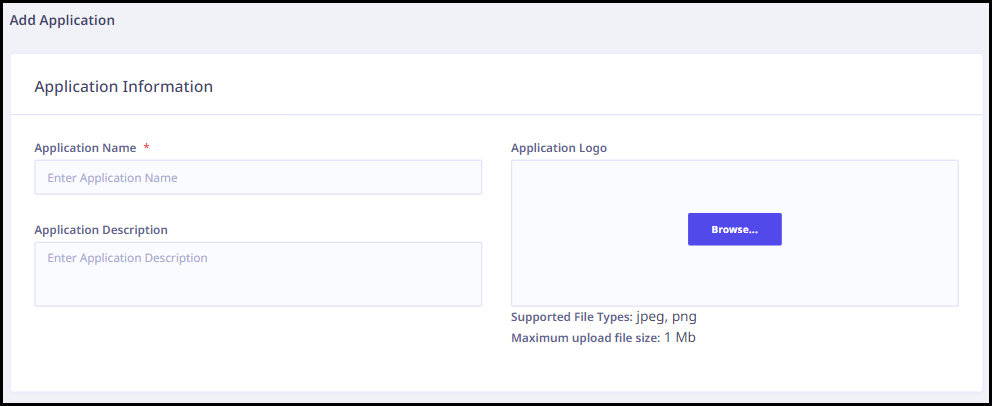
Inserire le seguenti informazioni nella sezione Informazioni sulla domanda.
- Inserisci il nome dell'applicazione.
- Inserisci l'applicazione Description.
- Carica il logo dell'applicazione.
Inserisci i seguenti dettagli e seleziona le opzioni appropriate (ove applicabile) nella sezione Dettagli applicazione.
Seleziona uno dei tipi di applicazione.
- Web pubblico Apps
- Web privato Apps
- Basato su agente Apps
- Reti Apps
A seconda del tipo di applicazione selezionato, vengono visualizzati i parametri rilevanti.
Aggiunta di Web pubblico Apps
Aggiunta di Web privato Apps
Aggiunta basata sull'agente Apps
Aggiunta di rete Apps
Aggiunta di policy Zero Trust
In questo passaggio è necessario aggiungere i criteri con le condizioni necessarie per accedere o limitare l'accesso alle applicazioni.
Fai clic su Procedi per aggiungere le policy Zero Trust. Verrà visualizzata la finestra di dialogo Aggiungi policy.
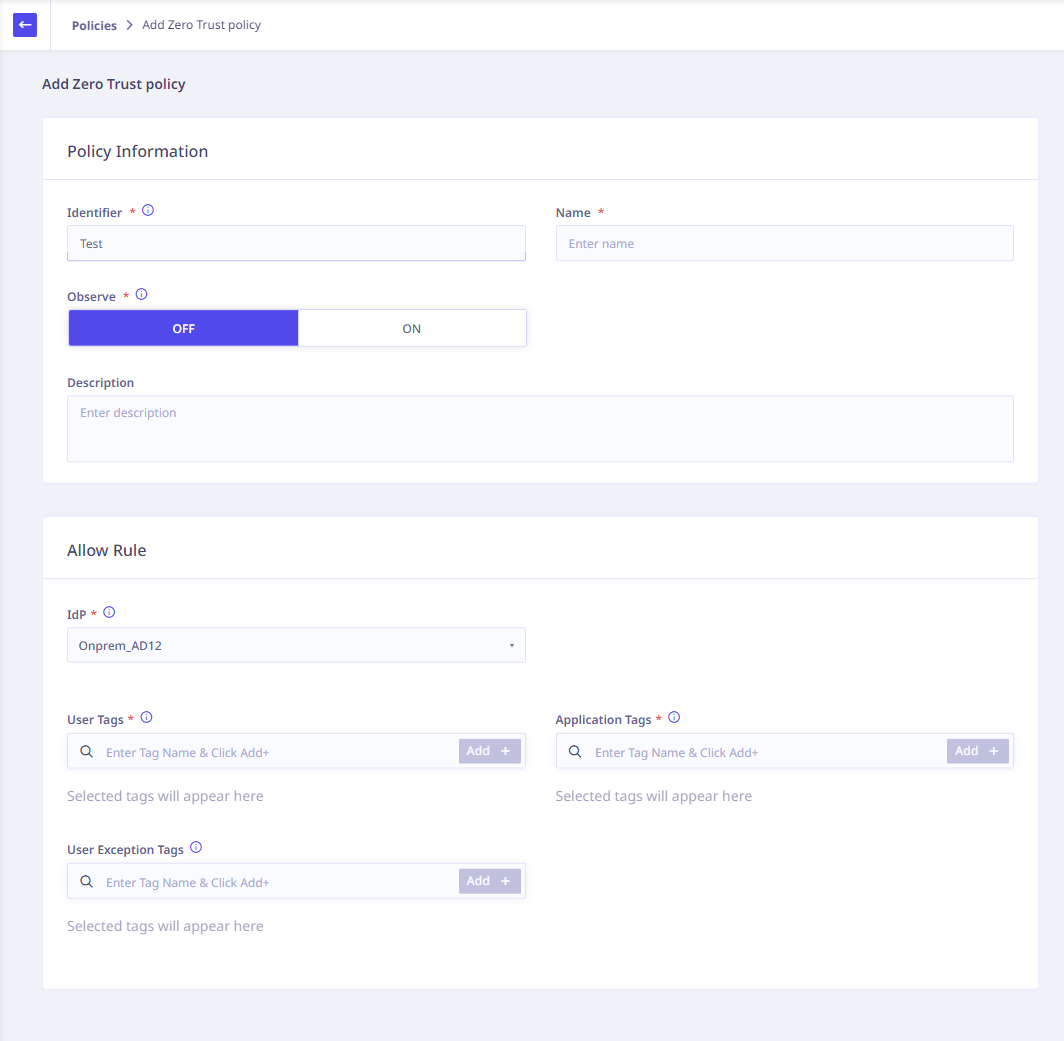
I. Nella finestra di dialogo Informazioni sulla policy, immettere le seguenti informazioni.
| Nome colonna | Description |
|---|---|
| Identifier | Identificatore idoneo per la policy. |
| Nome | Nome della polizza. |
| Osservare | Indica se le connessioni consentite da questa policy vengono rispettate. |
| Description | Particolareled description della politica. |
II. Nella finestra di dialogo Consenti regola, immettere le seguenti informazioni.
| Nome colonna | Description |
|---|---|
| IdP | Selezionare l'IdP appropriato tra gli IdP configurati. |
| Tag utente | Tag applicati all'utente dall'IdP configurato. |
| Tag dell'applicazione | Tag applicati alle applicazioni in cui viene ricevuta la connessione. Aggiungi qui tag specifici in modo che agli utenti sia consentito accedere solo alle applicazioni configurate qui. |
| Tag di eccezione utente | In base ai requisiti di connessione, questi tag escluderanno gli utenti a cui sono applicabili i tag sorgente disponibili. |
III. Fai clic su Salva come bozza se desideri lavorare sulla policy in un secondo momento. Altrimenti, fai clic su Aggiungi policy . Per impostazione predefinita, viene visualizzata la pagina Policy Zero Trust con le policy aggiunte.
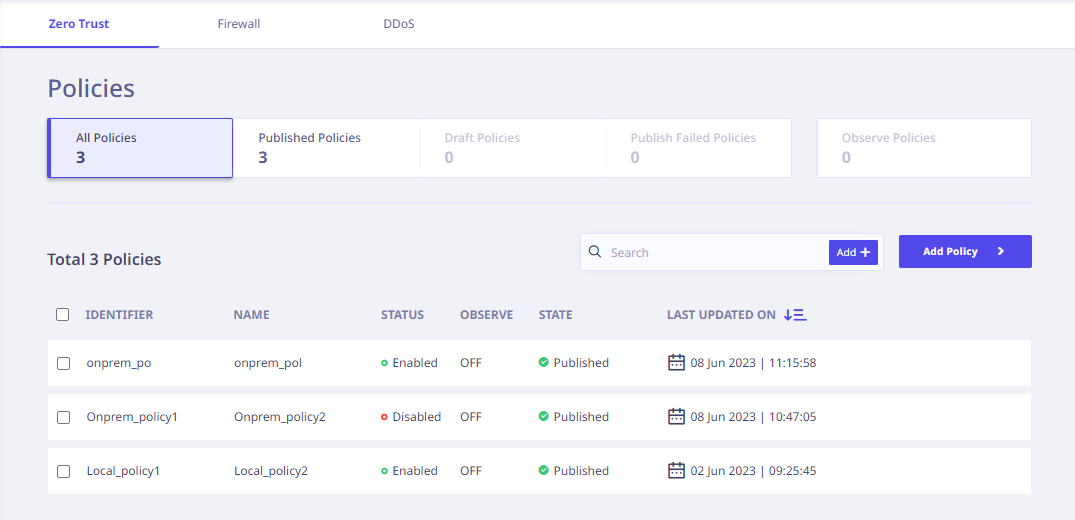
È possibile visualizzare il firewall and Protezione Pagine delle politiche cliccando sulle rispettive schede in alto.
Clicchi Procedi al passaggio 6Viene visualizzata la finestra di dialogo Aggiungi gerarchia predefinita.
Aggiunta della gerarchia predefinita
È possibile creare la gerarchia predefinita per utenti e servizi in base a posizione, reparto, ruolo, ecc.
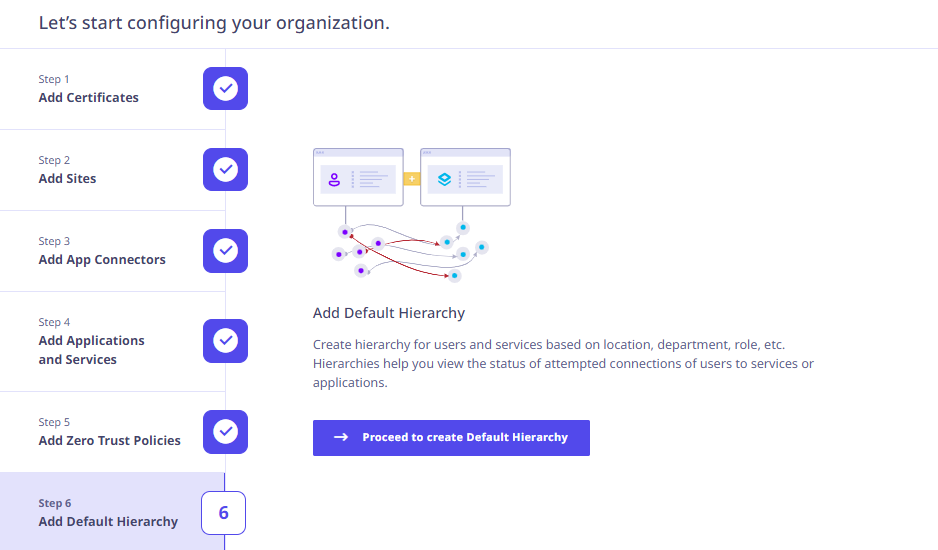
Fai clic su Procedi per creare la gerarchia predefinita . Verrà visualizzata la finestra di dialogo Gerarchia predefinita.
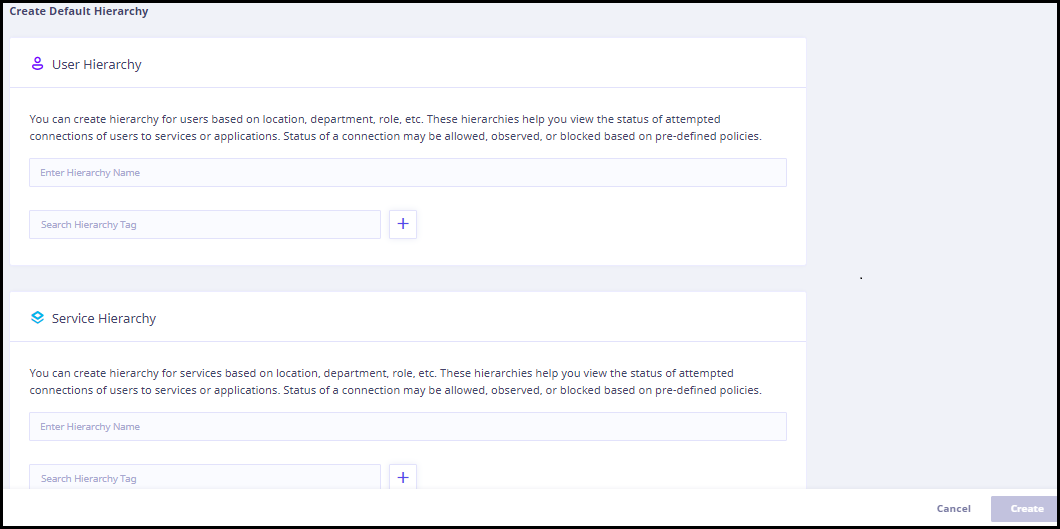
Puoi immettere i dettagli della Gerarchia utenti e servizi come richiesto. Questi dettagli ti aiutano a visualizzare lo stato dei tentativi di connessione degli utenti alle applicazioni e ai servizi raggruppati. Immetti i dettagli come segue. Nella finestra di dialogo Gerarchia utenti, immetti i dettagli seguenti.
- Nome gerarchia utente.
- Tag gerarchia. Puoi aggiungere altri tag cliccando sul pulsante Aggiungi tag gerarchia.
Nella finestra di dialogo Gerarchia dei servizi, immettere i seguenti dettagli.
- Nome della gerarchia dei servizi.
- Tag gerarchia. Puoi aggiungere altri tag cliccando sul pulsante Aggiungi tag gerarchia.
Dopo aver inserito queste informazioni, fai clic su Crea . Verrà visualizzato un messaggio di conferma dell'avvenuta configurazione. Ora puoi visualizzare le connessioni tra gli utenti, le applicazioni e i servizi nella dashboard.
Nota: Puoi aggiungere e utilizzare un massimo di 6 tag gerarchia per ogni gerarchia. È possibile creare un massimo di 6 gerarchie (1 predefinita e 5 personalizzate) in una workspace.
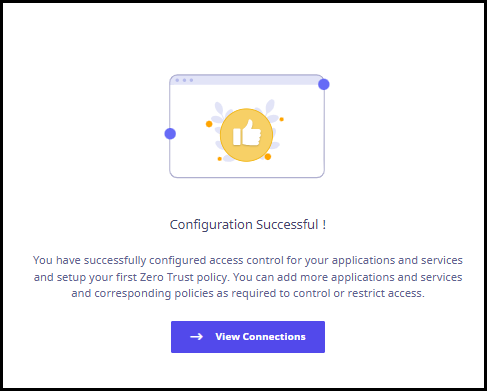
Fai clic su Visualizza connessioni . Si aprirà la visualizzazione Gerarchia nella pagina Visibilità.
Nota:
Se vedi il pulsante Procedi alla creazione della gerarchia predefinita, disattivaloled, è necessario completare tutti i passaggi precedenti per aggiungere la gerarchia predefinita.